胜利女神NIkke由第二大股东腾讯,负责发行与运营。
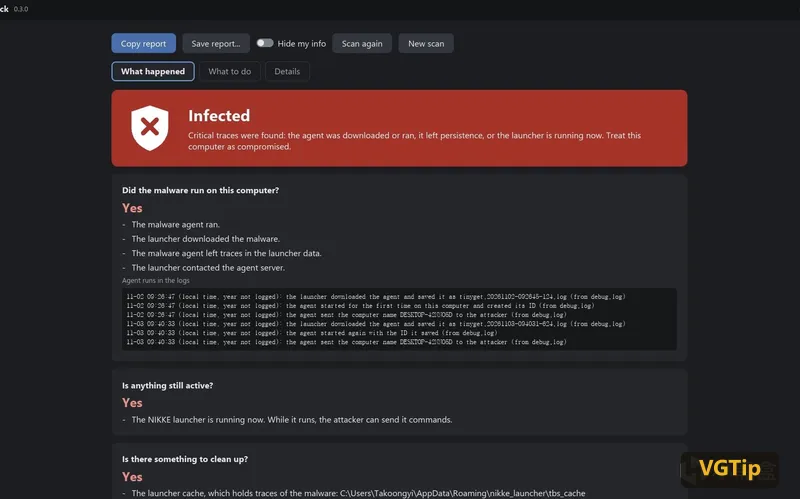
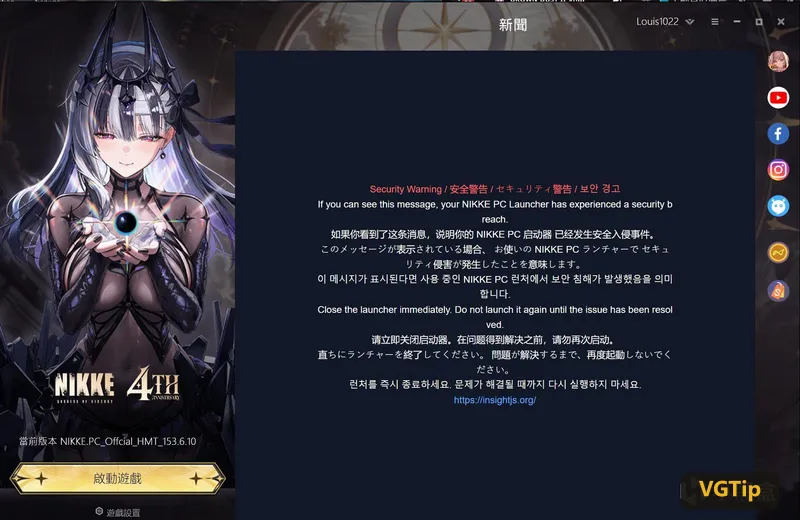
在今早,韩国玩家玩LOL时发现病毒报告,在检索一番后,发现是透过Nikke客户端下载的可疑程序。
在LOL警告后,被不知情况的玩家嘲讽。
甚至遭到禁言。
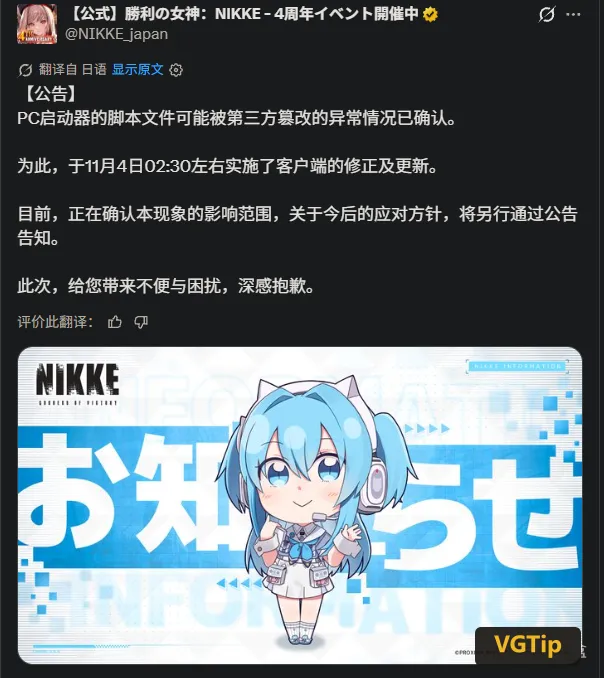
目前,Nikke官方承认,官方客户端遭到入侵,已经抓紧排查。
远程控制木马🔻
此次,事件是黑客篡改 Level Infinite (腾讯的国际游戏业务品牌公司)的官方CDN 脚本文件,
导致玩家在运行 PC 启动器时,自动加载了恶意的 JavaScript,
从而可能在本地电脑下载并运行名为:k2f_chan的远程控制木马。
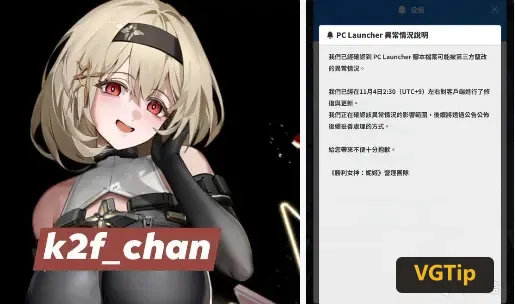
k2f_chan
具有窃取浏览器保存的密码、Cookie、截图及执行远程命令的能力。
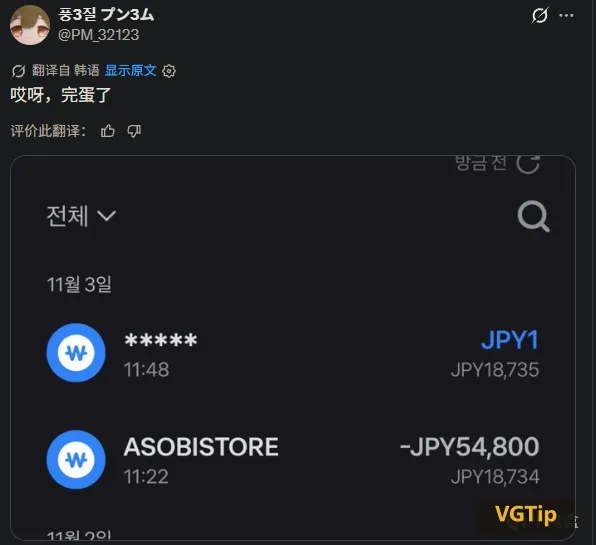
目前,已有不少玩家,遭到黑客窃取游戏账户和银行账户金额。
冰山一角🔻
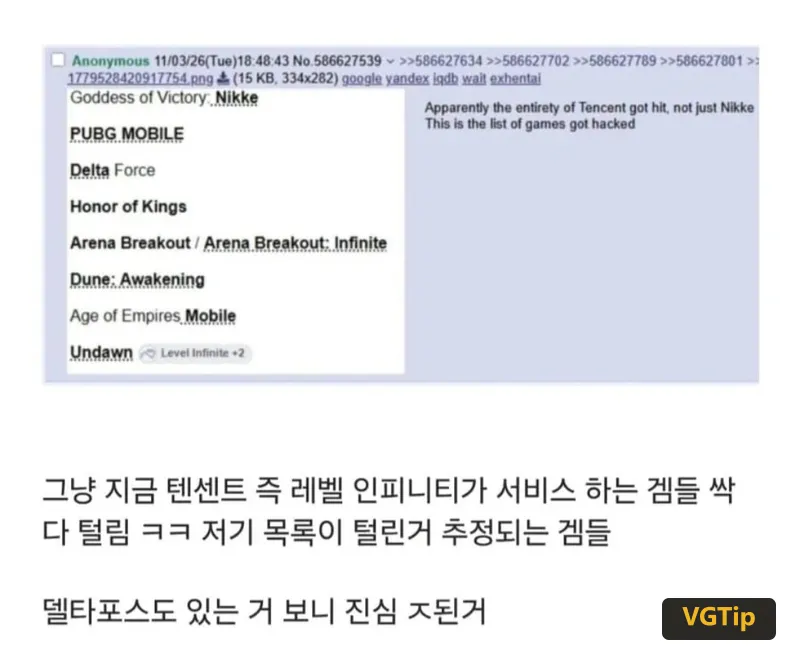
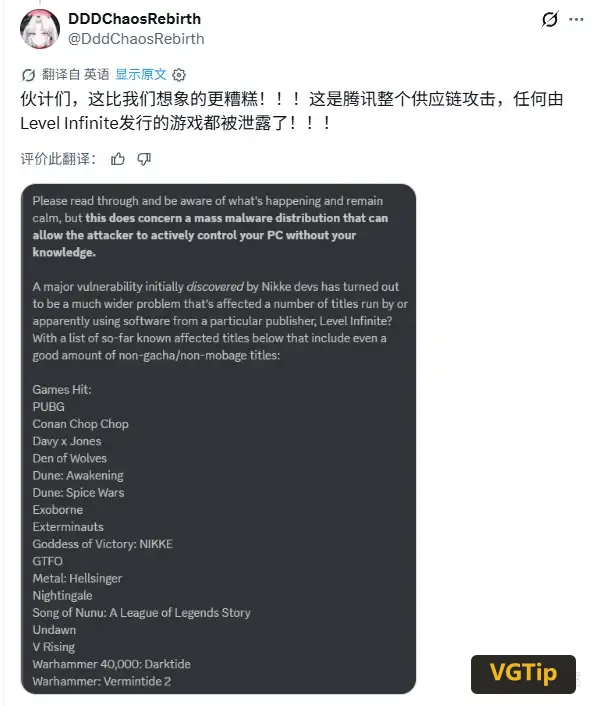
木马针对的是level infinite旗下代理发行的所有游戏。
不仅仅是Nikke遭到入侵,PUBG、三角洲、GTFO等都存在风险。
检测排查教程🔻
下载Nikke PC端的玩家,依次打游戏安装目录:【安装的磁盘】\NIKKE\Launcher\intl_service\debug.log
找到debug.log文件后
1、Ctrl + F 按住
2、搜索关键字:k2f_chan
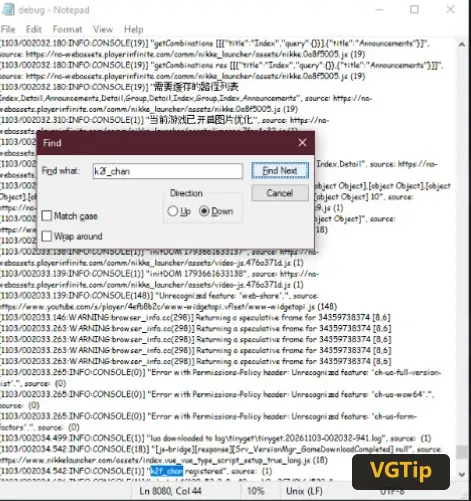
如果存在,说明电脑已经被植入木马脚本,需要清理和修改网页浏览器保存的账号密码。
断网卸载🔻
先断网切断木马运行状态,Ctrl + Shift + Esc 检查自己谷歌浏览器,是否还在运行。
运行的关掉浏览器程序,然后卸载游戏客户端。
在微软应用—卸载或是在游戏文件夹里找到【unins】进行卸载
(不要再登录启动器了!)
使用 PowerShell 一键清理
卸载完后,清理相关缓存:
🔸Win + X 会弹出窗口,按住A运行终端管理员。
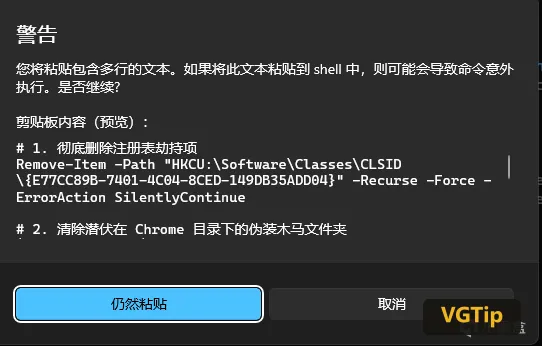
复制下面这段代码,会自动执行。
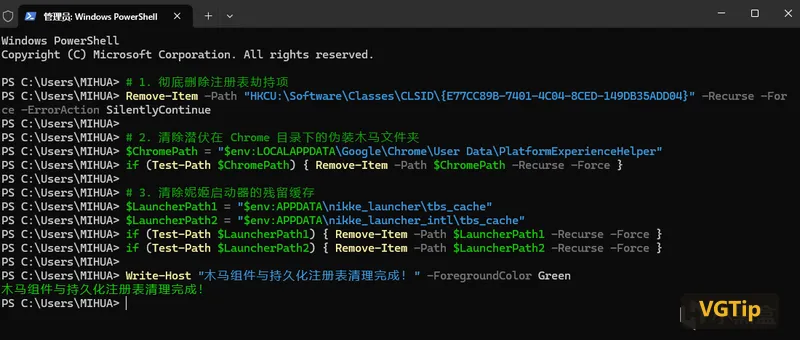
# 1. 彻底删除注册表劫持项
Remove-Item -Path "HKCU:\Software\Classes\CLSID\{E77CC89B-7401-4C04-8CED-149DB35ADD04}" -Recurse -Force -ErrorAction SilentlyContinue
# 2. 清除潜伏在 Chrome 目录下的伪装木马文件夹
$ChromePath = "$env:LOCALAPPDATA\Google\Chrome\User Data\PlatformExperienceHelper"
if (Test-Path $ChromePath) { Remove-Item -Path $ChromePath -Recurse -Force }
# 3. 清除妮姬启动器的残留缓存
$LauncherPath1 = "$env:APPDATA\nikke_launcher\tbs_cache"
$LauncherPath2 = "$env:APPDATA\nikke_launcher_intl\tbs_cache"
if (Test-Path $LauncherPath1) { Remove-Item -Path $LauncherPath1 -Recurse -Force }
if (Test-Path $LauncherPath2) { Remove-Item -Path $LauncherPath2 -Recurse -Force }
Write-Host "木马组件与持久化注册表清理完成!" -ForegroundColor Green
更简化操作🔻
不想搞上述繁琐的话,可去B站搜索,有些UP让大肥鱼帮清理。
BV1MexS6WEjR
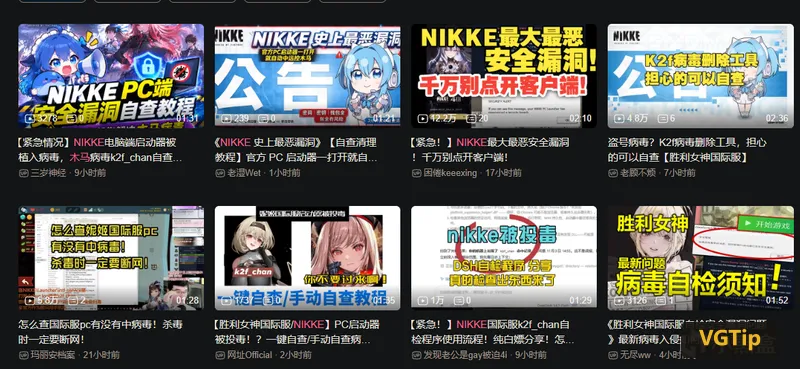
如果,还不放心的,只能重装系统。
不过,我浏览器没存银联账户,顶多steam和塔科夫的账户需要重置下,还有游戏绑定的邮件密码。
其他的一些,黄油账号,就没必要了,对黑客来说根本没价值,不会去动手脚。