先说一个容易搞混的事。
病毒、蠕虫、木马,在日常语言里都被叫作"病毒",但在安全领域它们不是一回事,做的事也完全不一样。
病毒最古老。它的定义里有一条很关键:必须寄生在别的程序上。你运行那个程序,它才跟着醒过来。它不会自己去找别的机器,得靠人拷 U 盘、发邮件、点附件才能扩散。
蠕虫不一样。蠕虫是能自己走路的。它利用网络里的漏洞,主动从一台机器爬到另一台,不需要人点第二次。
1988 年那只莫里斯蠕虫就是第一个被大众知道的例子:一个大学生写的实验程序失控,几个小时内打趴了自己学校的大批机器。
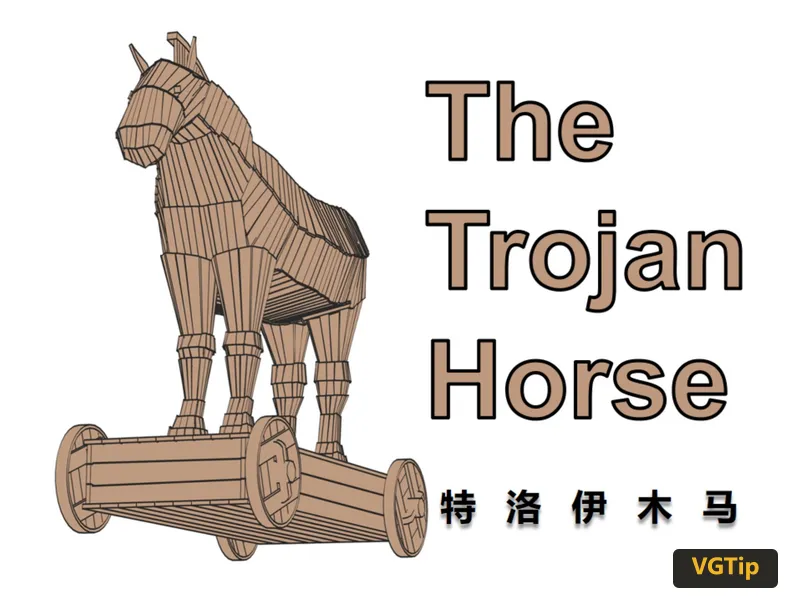
第三种是木马。木马连繁殖都不做,它的任务只有一个:伪装成正常软件,等你点开,然后打开一扇后门。
第三种之后还有第四、第五种:勒索软件、挖矿程序、广告软件。
它们各自解决不同的问题,有的加密你的文件然后要钱,有的用你的电脑算力去挖币,有的只是想让你看广告。
把它们串起来,会发现一条清晰的进化线。
最早那一代靠人。人点一下,它就活了。防御的办法是"别乱点",于是所有安全培训的第一条都是别开陌生附件。
第二代靠漏。不需要人,只要你的系统里有个没打补丁的洞。防御的办法是打补丁,于是企业开始做补丁管理。
第三代靠恐。不偷不抢,直接把你锁住,让你为解锁付钱。防御的办法变成了备份和离线存储。
第四代开始合作。一个恶意程序负责找门,另一个负责搬东西,第三个负责收钱。防御的方式从单机杀毒改成了行为监测和流量分析。
到目前为止的结论其实不太乐观:病毒一路在往"更省人力"的方向进化。最早需要人点,后来需要人漏,再后来只需要人怕。
——
这套进化史,在游戏里被反复借用的地方反而是它的"形态",而不是技术。
11 月 11 日上架 Steam 的《WDR:弹窗保卫战》,本体免费。
开在桌面角落自己打的小塔防,打出来的东西也能卖钱。
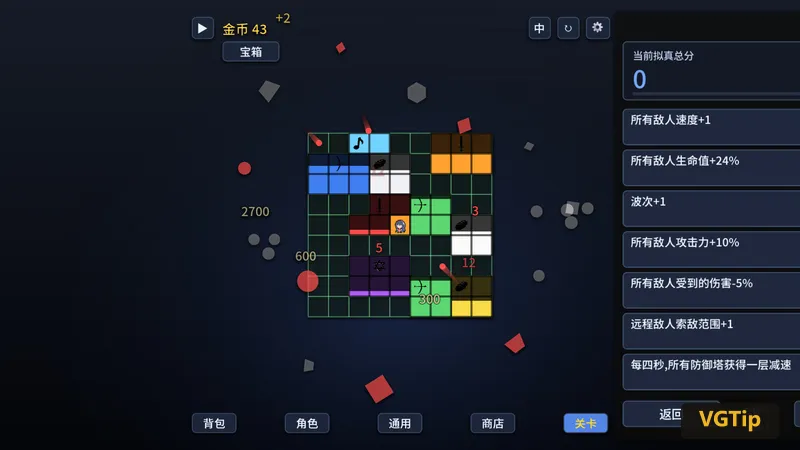
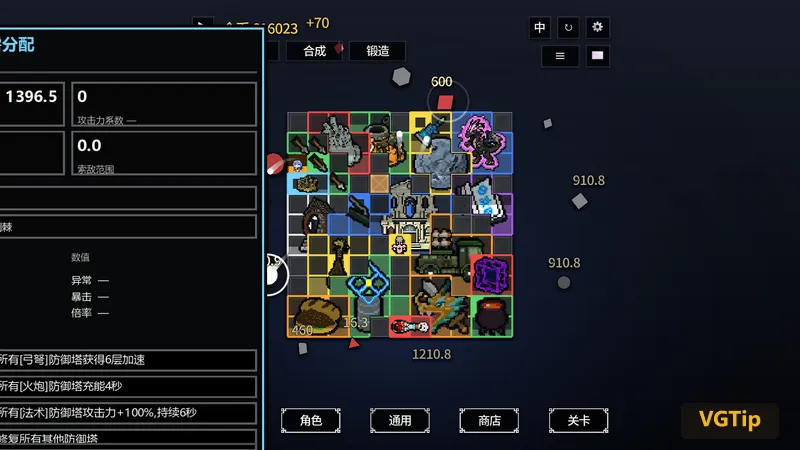
想管的时候摆塔,不想管就让它挂着。棋盘 5×5,塔有大有小,同名塔只能放一座。
——
所以下次听到"电脑中毒了",可以顺手分辨一下:是得靠人点的那种,还是自己会跑的那种。
前者是病毒,后者是蠕虫。搞清楚它们,至少知道下一次该防什么。