以前玩游戏,遇到无法启动的情况,大家首先想到的可能是显卡驱动没更新、运行库缺失,或者电脑配置不达标。但如今,有些游戏甚至会要求你先去 BIOS 里修改设置,否则连主菜单都进不去。
1
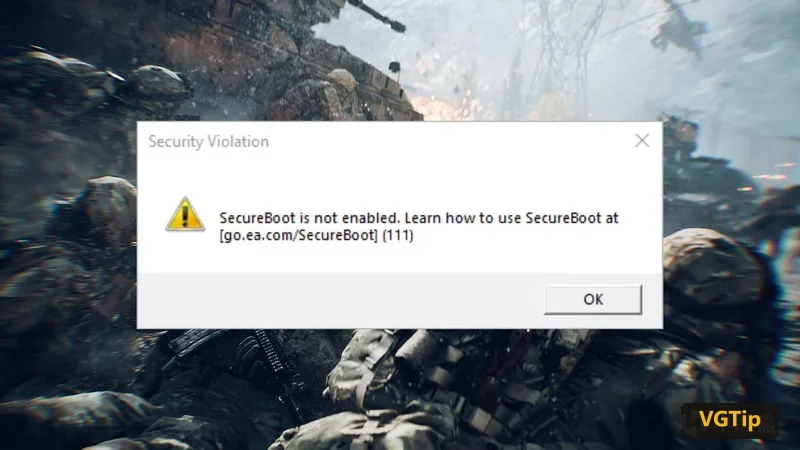
就拿《战地风云6》来说,EA 在2025年8月便宣布,PC 玩家必须启用 Secure Boot(安全启动)才能进入游戏。到了2026年8月,EA 又进一步收紧了 TPM 2.0 的安全标准,开始严格执行此前有所放宽的要求。
而《无畏契约》的 Vanguard 反作弊系统更是早早就把手伸向了系统底层。Riot 甚至在2025年底公开表示,部分主板的固件存在安全漏洞,玩家可能需要更新 BIOS,才能满足反作弊系统的要求。
好家伙,现在玩个 FPS,除了显卡、CPU、内存得过关,连主板的安全功能都要接受检查了。
但问题也随之而来:反作弊软件到底为什么需要这些权限?明明只是运行一个游戏,为什么还要检查电脑的启动过程?这些看起来和游戏八竿子打不着的 BIOS 选项,又究竟能起到什么作用?
一、外挂和反作弊,已经打到了操作系统下面
要理解现在的反作弊系统,首先得看看外挂这些年发生了什么变化。
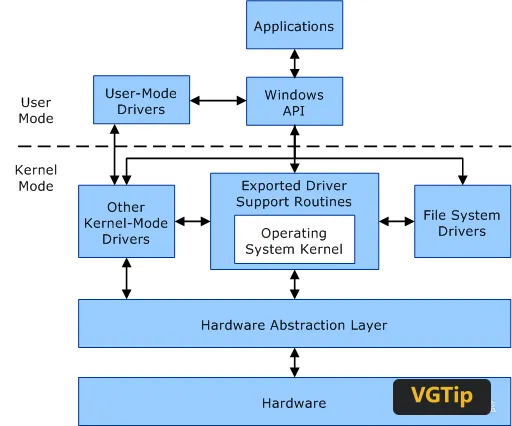
早期的游戏外挂,很多直接运行在操作系统的用户空间里。比如通过读取、修改游戏内存中的数据,实现透视、自瞄等功能。
2
它们虽然破坏游戏公平性,但至少还处在常规软件活动的范围里。反作弊程序可以检查可疑进程、监控游戏内存、验证游戏文件,或者分析玩家的异常操作。
当然,这种方式有一定局限。
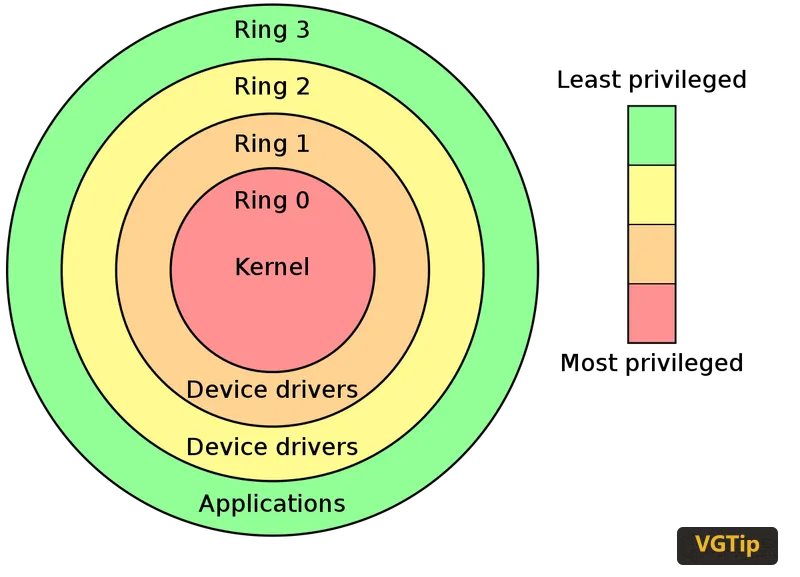
现代操作系统为了防止普通软件随意干涉系统运行,会把程序划分到不同的权限级别。其中,普通应用程序主要运行在用户模式,而负责管理硬件、内存和驱动的操作系统内核,则拥有更高权限。
于是,部分外挂也开始向内核层发展。
3
它们可能利用存在漏洞的驱动程序,获取更高的系统权限,以此绕过常规反作弊软件的检测。
你可以简单理解为:原先反作弊和外挂都在普通软件层面互相较量,现在外挂直接设法进入了系统的管理层。如果反作弊仍然停留在原来的位置,就很难全面观察这些操作。
这也是为什么 Vanguard、EA Javelin 等反作弊方案开始使用内核级驱动。
不过,即便进入内核,也不代表能够掌握电脑中发生的一切。
因为还有一部分作弊程序,会尝试在 Windows 完全启动之前进入系统。
这类攻击可以利用启动流程或固件中的漏洞,提前修改系统环境。等 Windows 和反作弊程序正常运行时,恶意代码可能已经完成了隐藏。
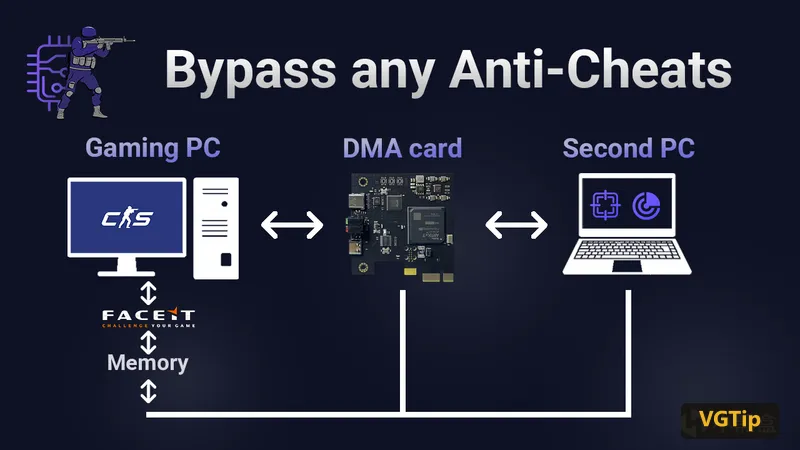
更麻烦的是,部分外挂甚至不需要像传统软件那样直接运行在游戏进程里,而是借助外部硬件读取电脑内存。
这也就引出了近年来越来越受关注的硬件级反作弊。
4
二、Secure Boot 和 TPM 2.0,究竟在检查什么?
首先是很多《战地风云6》玩家都见过的 Secure Boot。
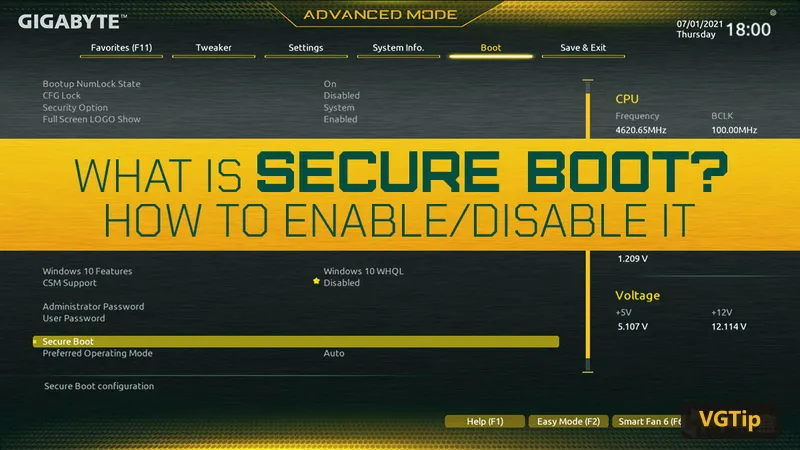
它的中文名称叫作安全启动,是 UEFI 固件提供的一项安全功能。UEFI 可以理解为现代电脑取代传统 BIOS 的固件体系,只不过大家现在仍然习惯把主板设置界面统称为 BIOS。
正常情况下,电脑按下开机键之后,并不会立刻进入 Windows。主板固件需要先初始化硬件,再加载操作系统的引导程序,随后才会逐步启动 Windows 内核和各种驱动。
而 Secure Boot 的工作,就是在启动过程中检查相关程序的数字签名。
如果某个启动组件遭到篡改,或者它的签名不在可信范围内,安全启动机制就可以阻止它继续加载。
这样一来,攻击者想要在 Windows 启动之前植入未经信任的恶意程序,就会遇到额外的障碍。
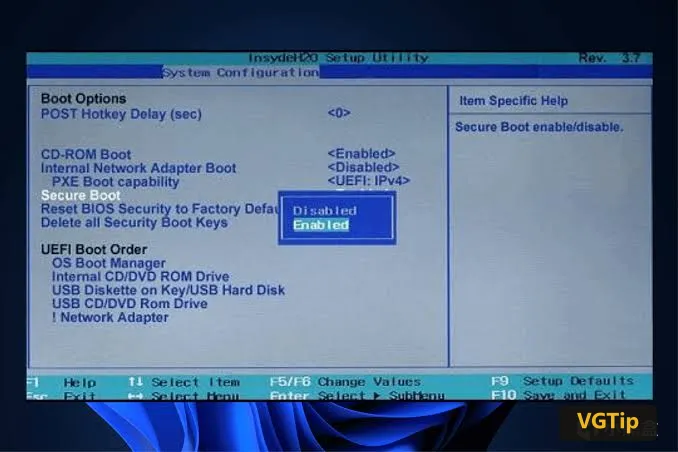
不过,Secure Boot 也没有想象中那么万能。
它主要保护系统的启动信任链,并不意味着通过安全启动的电脑就绝对安全。Windows 启动之后仍然可能遭到攻击,某些具有有效签名、但存在安全漏洞的驱动也可能成为突破口。
因此,反作弊还需要另一项硬件安全技术:TPM 2.0。
TPM 的全称是 Trusted Platform Module,也就是可信平台模块。
很多玩家第一次接触它,可能还是因为 Windows 11 的安装要求。实际上,TPM 的作用远不止帮助系统判断电脑能不能安装 Windows 11。
它可以提供受硬件保护的密钥和加密运算能力,并参与记录系统启动过程中的安全测量信息。
举个例子,电脑启动时,可以将关键启动组件的哈希测量结果记录到 TPM 中。之后,相关安全软件可以结合这些记录和可信证明机制,判断系统启动环境是否符合预期。
这样一来,反作弊程序就多了一种判断依据:这台电脑是否从一个符合安全要求的状态启动。
需要注意的是,TPM 并不会自己扫描游戏内存、搜查外挂文件。它提供的是底层安全能力,具体怎样使用这些能力,还要看操作系统和反作弊软件的实现。
而且现在不少电脑采用的是处理器或平台固件提供的 fTPM,并不需要玩家额外购买一块独立 TPM 芯片。
对于游戏厂商来说,Secure Boot 与 TPM 的配合,相当于让反作弊检查的范围从游戏运行期间,进一步延伸到了电脑启动阶段。
三、外挂甚至可以直接读取你的内存?
如果说 Secure Boot 和 TPM 主要围绕系统启动环境展开,那么另一个越来越受到重视的技术——IOMMU,则直接关系到硬件设备如何访问内存。
这里就需要介绍 DMA,也就是直接内存访问技术。
正常情况下,CPU 不需要亲自处理所有的数据搬运工作。为了提高效率,一些硬件设备可以通过 DMA,在一定条件下直接与系统内存交换数据。
这本来是一项非常重要的计算机技术,能够减少 CPU 处理数据传输的负担。
但它也给硬件外挂提供了可利用的攻击途径。
比如,作弊者可能借助特定的 PCIe 硬件设备,尝试读取游戏进程所在的内存区域,获取角色位置等敏感信息。
对于传统反作弊系统而言,这就比较棘手了。
因为它面对的不再只是 Windows 中的一个可疑外挂进程,而是可能来自外部硬件的内存访问行为。
于是,IOMMU 就派上了用场。
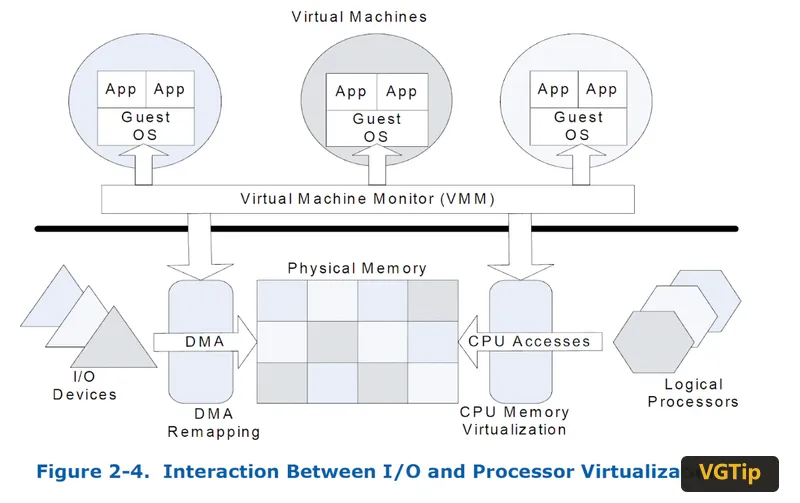
它的全称是 Input-Output Memory Management Unit,即输入输出内存管理单元。
简单理解,IOMMU 可以对外设的 DMA 访问进行地址转换与权限控制,让设备只能访问被允许的内存区域。
这样就能够降低恶意硬件随意读取或修改系统内存的风险。
但事情并没有就此结束。
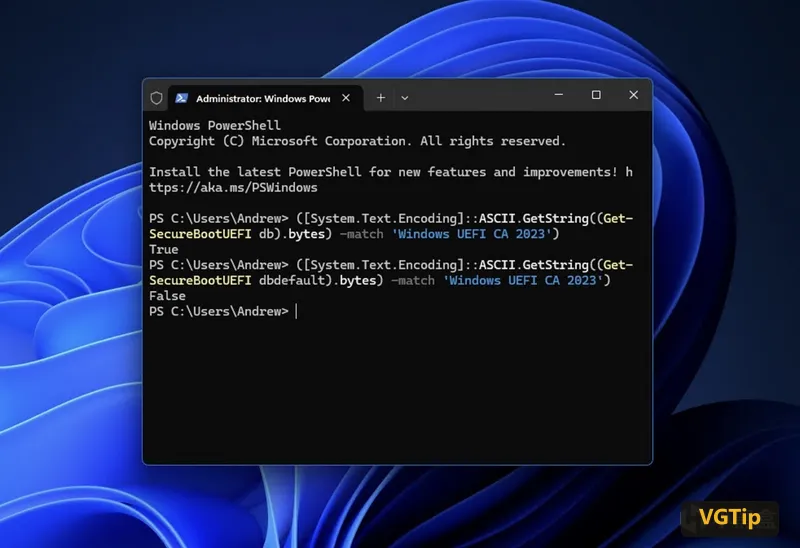
2025年12月,Riot 曾披露一项涉及部分现代主板的固件安全问题:某些主板虽然向操作系统报告已经启用了启动前 DMA 保护,但实际上,IOMMU 在系统启动早期并没有得到正确初始化。
这意味着攻击者可能趁着 Windows 尚未完全启动、保护机制尚未正常工作的短暂窗口实施攻击。
为此,Riot 与硬件厂商合作修复相关问题,并通过 Vanguard 提醒受影响的玩家更新主板固件。
这也是为什么有些玩家明明已经在 BIOS 中打开了相关安全选项,却依然会被反作弊系统要求升级 BIOS。
从这里也能看出,如今反作弊涉及的技术范围已经相当广泛,甚至连主板固件在开机最初几秒钟做了什么,都可能影响游戏的安全判断。
四、反作弊越深入系统,玩家就越安全吗?
有意思的是,反作弊越来越依赖底层硬件安全技术,还带来了一个看似矛盾的变化。
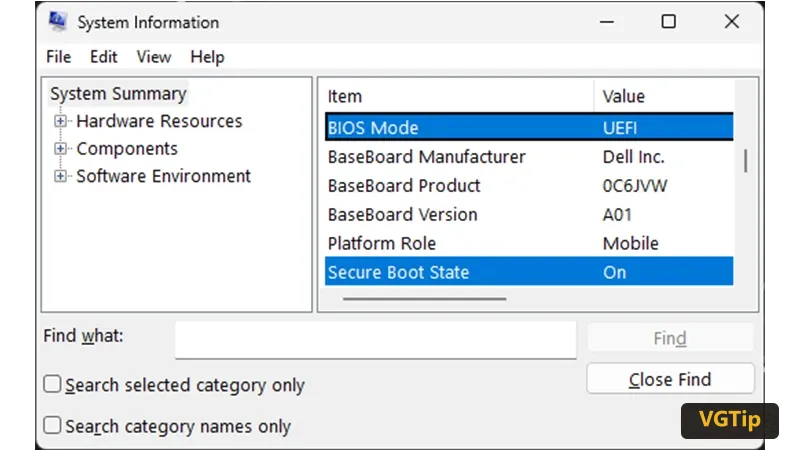
2026年6月,Riot 宣布为 Vanguard 引入可选的 On-Demand(按需运行)模式。
过去,Vanguard 最受争议的一点,就是它的内核驱动需要在系统启动时加载。即便玩家没有运行游戏,驱动也可能处于活动状态。
而新的 Vanguard Pre-Check 机制允许满足安全条件的电脑选择按需运行模式,让反作弊驱动在启动游戏时再加载,退出游戏后结束运行。
当然,这个功能并非无条件开放。
玩家需要满足相应的 Windows 版本和硬件安全要求,包括 Secure Boot、TPM、IOMMU 等相关保护机制。没有满足条件的用户,仍可以保留原来的运行方式。
8
这背后其实存在一个值得关注的思路:
当系统启动过程和硬件内存访问能够提供更可靠的安全保障时,反作弊软件就不一定需要始终依靠自身的驱动来守住所有环节。
换句话说,操作系统与硬件本身的安全能力,正在成为游戏反作弊体系的重要组成部分。
但这也引出了另一个争议:游戏厂商的管理权限究竟应该延伸到哪里?
站在玩家的角度,我们当然不希望辛辛苦苦练了几个小时的枪法,最后被一个透视自瞄的外挂轻松击败。
但另一方面,内核级反作弊程序拥有较高的系统权限,其安全性、隐私保护、兼容性和稳定性同样值得关注。
此外,一些旧电脑或者特殊系统配置可能无法满足新的安全要求。对于原本能够正常运行游戏的玩家来说,仅仅因为安全配置不达标,就被拒绝进入游戏,确实会带来额外负担。
硬件安全机制也无法彻底消灭外挂。外挂开发者仍然可能寻找新的软件漏洞、硬件攻击方式,或者转向依赖外部图像识别的作弊方案。
反作弊始终是一场持续进行的技术对抗。
五、普通玩家需要修改 BIOS 吗?
对于大多数使用较新电脑的玩家来说,Secure Boot 和 TPM 2.0 可能早就已经启用,通常不需要额外操作。
如果确实遇到相关提示,可以先在 Windows 中检查自己的电脑状态。
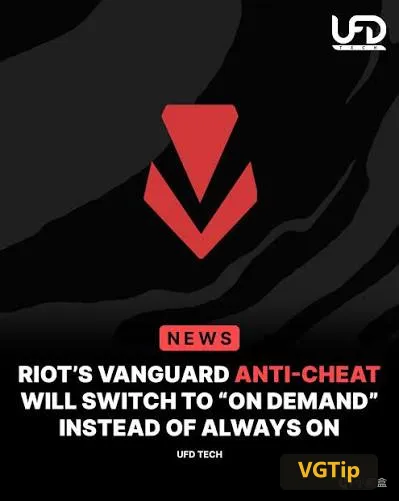
按下 Win + R,输入 msinfo32,在系统信息中查看 BIOS 模式和安全启动状态。随后输入 tpm.msc,查看 TPM 是否可用以及规格版本。
如果 BIOS 模式显示为 UEFI、安全启动状态显示为开启,同时 TPM 版本符合游戏要求,那么至少这些基础条件已经具备。
如果其中某项没有开启,也不要看到网上的教程就直接照着修改。
例如,一些旧电脑仍然采用 Legacy 启动方式,系统磁盘也可能使用 MBR 分区格式。这时直接关闭 CSM、切换启动模式,有可能导致 Windows 无法正常启动。
涉及 BIOS 更新、TPM 重置或磁盘分区转换时,还需要注意数据备份与 BitLocker 恢复密钥等问题。
最稳妥的方式,是先检查游戏官方给出的错误信息,再按照主板厂商对应型号的说明操作。
毕竟,为了玩一局游戏把电脑搞到无法开机,显然不是我们想看到的结果。
写在最后
回头来看,游戏反作弊的发展其实也反映了整个 PC 安全体系的变化。
过去,我们更多关注游戏软件有没有被修改、玩家操作是否异常。现在,反作弊厂商已经开始借助操作系统、CPU、主板固件等多个层面的安全机制,判断一台电脑究竟能不能被信任。
从游戏进程到 Windows 内核,再到 UEFI、TPM 和 IOMMU,外挂与反作弊之间的较量,已经逐渐深入到普通玩家平时很少接触的计算机底层。
这些安全机制也并非专门为了游戏而诞生。它们原本就承担着保护系统启动、管理硬件访问和维护设备可信状态等任务,如今又成为游戏厂商对抗外挂的新工具。
至于未来,反作弊系统应该获得多大权限,玩家又需要为了公平竞技让渡多少设备控制权,恐怕还会持续引发讨论。
只是没想到,当年我们研究 BIOS,大多是为了超频,让游戏多跑几十帧。
现在重新打开 BIOS,却可能只是为了获得进入游戏的资格。