以前玩遊戲,遇到無法啟動的情況,大家首先想到的可能是顯示卡驅動沒更新、執行庫缺失,或者電腦配置不達標。但如今,有些遊戲甚至會要求你先去 BIOS 裡修改設定,否則連主選單都進不去。
1
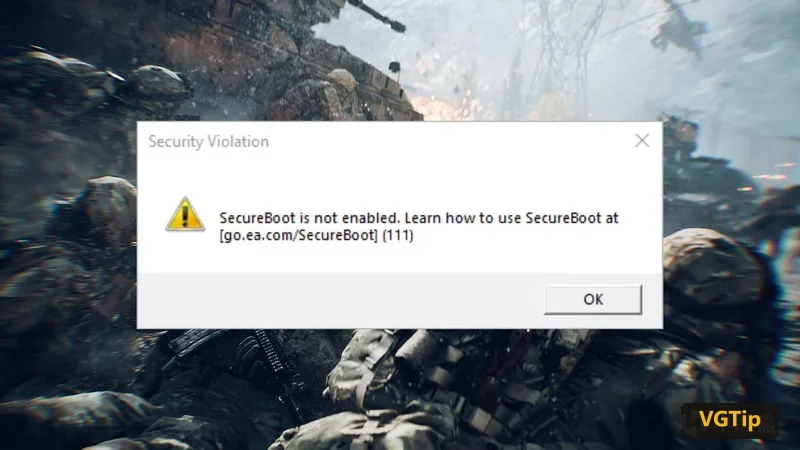
就拿《戰地風雲6》來說,EA 在2025年8月便宣佈,PC 玩家必須啟用 Secure Boot(安全啟動)才能進入遊戲。到了2026年8月,EA 又進一步收緊了 TPM 2.0 的安全標準,開始嚴格執行此前有所放寬的要求。
而《無畏契約》的 Vanguard 反作弊系統更是早早就把手伸向了系統底層。Riot 甚至在2025年底公開表示,部分主機板的韌體存在安全漏洞,玩家可能需要更新 BIOS,才能滿足反作弊系統的要求。
好傢伙,現在玩個 FPS,除了顯示卡、CPU、記憶體得過關,連主機板的安全功能都要接受檢查了。
但問題也隨之而來:反作弊軟體到底為什麼需要這些許可權?明明只是執行一個遊戲,為什麼還要檢查電腦的啟動過程?這些看起來和遊戲八竿子打不著的 BIOS 選項,又究竟能起到什麼作用?
一、外掛和反作弊,已經打到了作業系統下面
要理解現在的反作弊系統,首先得看看外掛這些年發生了什麼變化。
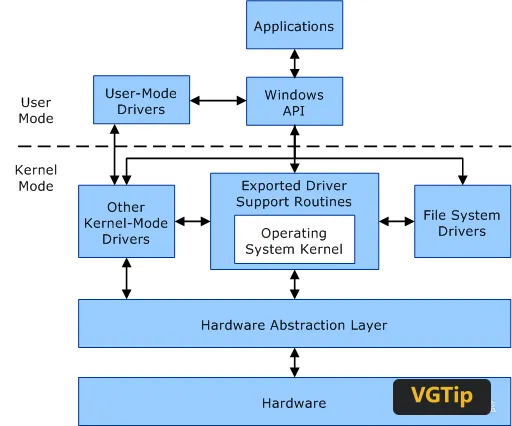
早期的遊戲外掛,很多直接執行在作業系統的使用者空間裡。比如透過讀取、修改遊戲記憶體中的資料,實現透視、自瞄等功能。
2
它們雖然破壞遊戲公平性,但至少還處在常規軟體活動的範圍裡。反作弊程式可以檢查可疑程序、監控遊戲記憶體、驗證遊戲檔案,或者分析玩家的異常操作。
當然,這種方式有一定侷限。
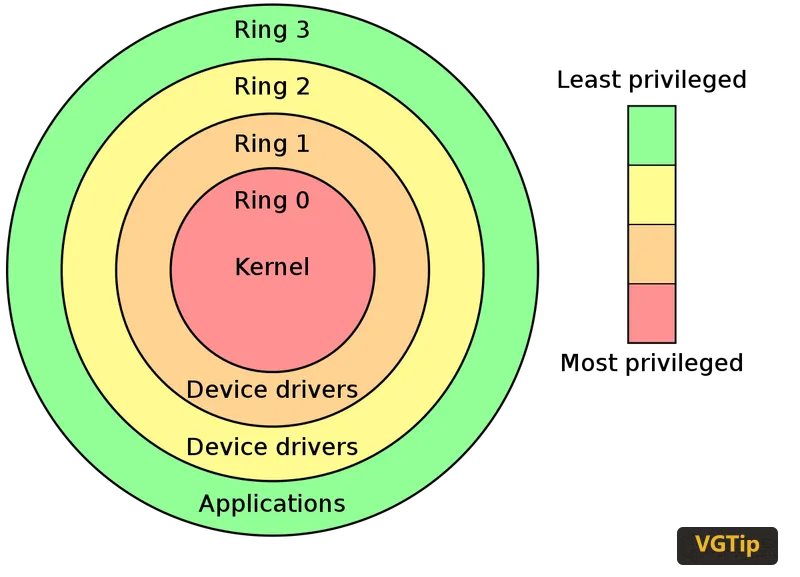
現代作業系統為了防止普通軟體隨意干涉系統執行,會把程式劃分到不同的許可權級別。其中,普通應用程式主要執行在使用者模式,而負責管理硬體、記憶體和驅動的作業系統核心,則擁有更高許可權。
於是,部分外掛也開始向核心層發展。
3
它們可能利用存在漏洞的驅動程式,獲取更高的系統許可權,以此繞過常規反作弊軟體的檢測。
你可以簡單理解為:原先反作弊和外掛都在普通軟體層面互相較量,現在外掛直接設法進入了系統的管理層。如果反作弊仍然停留在原來的位置,就很難全面觀察這些操作。
這也是為什麼 Vanguard、EA Javelin 等反作弊方案開始使用核心級驅動。
不過,即便進入核心,也不代表能夠掌握電腦中發生的一切。
因為還有一部分作弊程式,會嘗試在 Windows 完全啟動之前進入系統。
這類攻擊可以利用啟動流程或韌體中的漏洞,提前修改系統環境。等 Windows 和反作弊程式正常執行時,惡意程式碼可能已經完成了隱藏。
更麻煩的是,部分外掛甚至不需要像傳統軟體那樣直接執行在遊戲程序裡,而是藉助外部硬體讀取電腦記憶體。
這也就引出了近年來越來越受關注的硬體級反作弊。
4
二、Secure Boot 和 TPM 2.0,究竟在檢查什麼?
首先是很多《戰地風雲6》玩家都見過的 Secure Boot。
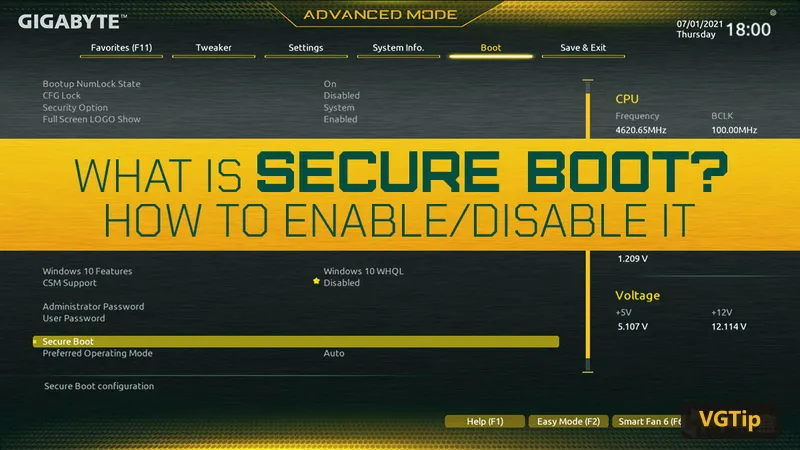
它的中文名稱叫作安全啟動,是 UEFI 韌體提供的一項安全功能。UEFI 可以理解為現代電腦取代傳統 BIOS 的韌體體系,只不過大家現在仍然習慣把主機板設定介面統稱為 BIOS。
正常情況下,電腦按下開機鍵之後,並不會立刻進入 Windows。主機板韌體需要先初始化硬體,再載入作業系統的載入程式,隨後才會逐步啟動 Windows 核心和各種驅動。
而 Secure Boot 的工作,就是在啟動過程中檢查相關程式的數字簽名。
如果某個啟動元件遭到篡改,或者它的簽名不在可信範圍內,安全啟動機制就可以阻止它繼續載入。
這樣一來,攻擊者想要在 Windows 啟動之前植入未經信任的惡意程式,就會遇到額外的障礙。
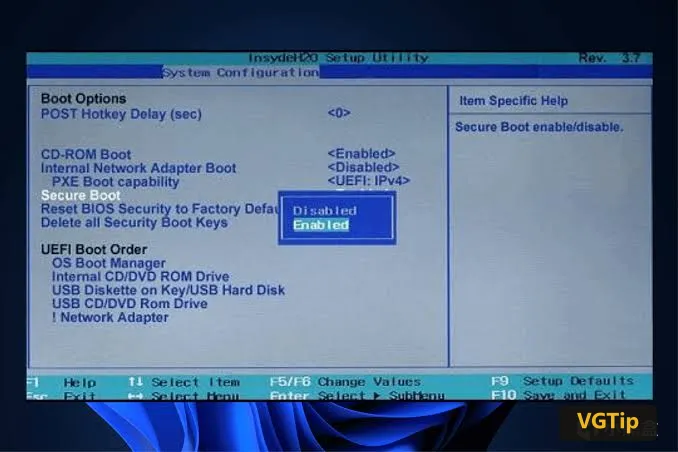
不過,Secure Boot 也沒有想象中那麼萬能。
它主要保護系統的啟動信任鏈,並不意味著透過安全啟動的電腦就絕對安全。Windows 啟動之後仍然可能遭到攻擊,某些具有有效簽名、但存在安全漏洞的驅動也可能成為突破口。
因此,反作弊還需要另一項硬體安全技術:TPM 2.0。
TPM 的全稱是 Trusted Platform Module,也就是可信平臺模組。
很多玩家第一次接觸它,可能還是因為 Windows 11 的安裝要求。實際上,TPM 的作用遠不止幫助系統判斷電腦能不能安裝 Windows 11。
它可以提供受硬體保護的金鑰和加密運算能力,並參與記錄系統啟動過程中的安全測量資訊。
舉個例子,電腦啟動時,可以將關鍵啟動元件的雜湊測量結果記錄到 TPM 中。之後,相關安全軟體可以結合這些記錄和可信證明機制,判斷系統啟動環境是否符合預期。
這樣一來,反作弊程式就多了一種判斷依據:這臺電腦是否從一個符合安全要求的狀態啟動。
需要注意的是,TPM 並不會自己掃描遊戲記憶體、搜查外掛檔案。它提供的是底層安全能力,具體怎樣使用這些能力,還要看作業系統和反作弊軟體的實現。
而且現在不少電腦採用的是處理器或平臺韌體提供的 fTPM,並不需要玩家額外購買一塊獨立 TPM 晶片。
對於遊戲廠商來說,Secure Boot 與 TPM 的配合,相當於讓反作弊檢查的範圍從遊戲執行期間,進一步延伸到了電腦啟動階段。
三、外掛甚至可以直接讀取你的記憶體?
如果說 Secure Boot 和 TPM 主要圍繞系統啟動環境展開,那麼另一個越來越受到重視的技術——IOMMU,則直接關係到硬體裝置如何訪問記憶體。
這裡就需要介紹 DMA,也就是直接記憶體訪問技術。
正常情況下,CPU 不需要親自處理所有的資料搬運工作。為了提高效率,一些硬體裝置可以透過 DMA,在一定條件下直接與系統記憶體交換資料。
這本來是一項非常重要的計算機技術,能夠減少 CPU 處理資料傳輸的負擔。
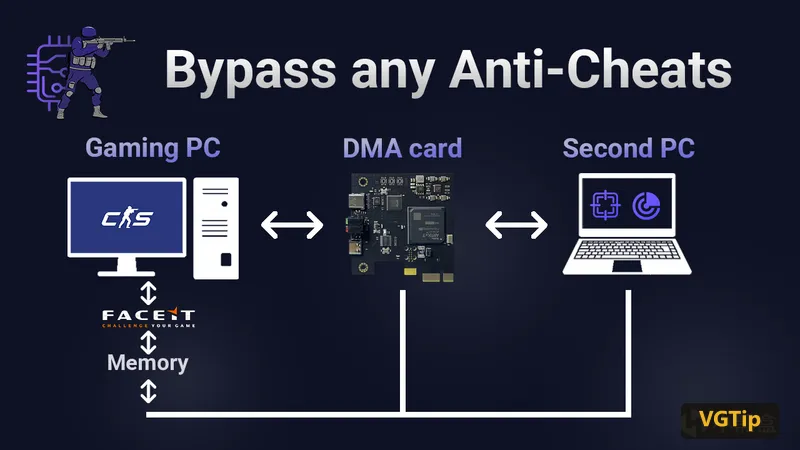
但它也給硬體外掛提供了可利用的攻擊途徑。
比如,作弊者可能借助特定的 PCIe 硬體裝置,嘗試讀取遊戲程序所在的記憶體區域,獲取角色位置等敏感資訊。
對於傳統反作弊系統而言,這就比較棘手了。
因為它面對的不再只是 Windows 中的一個可疑外掛程序,而是可能來自外部硬體的記憶體訪問行為。
於是,IOMMU 就派上了用場。
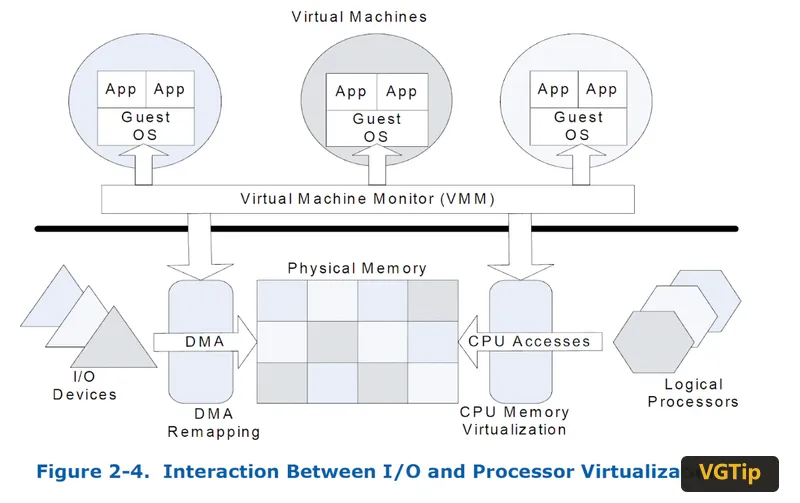
它的全稱是 Input-Output Memory Management Unit,即輸入輸出記憶體管理單元。
簡單理解,IOMMU 可以對外設的 DMA 訪問進行地址轉換與許可權控制,讓裝置只能訪問被允許的記憶體區域。
這樣就能夠降低惡意硬體隨意讀取或修改系統記憶體的風險。
但事情並沒有就此結束。
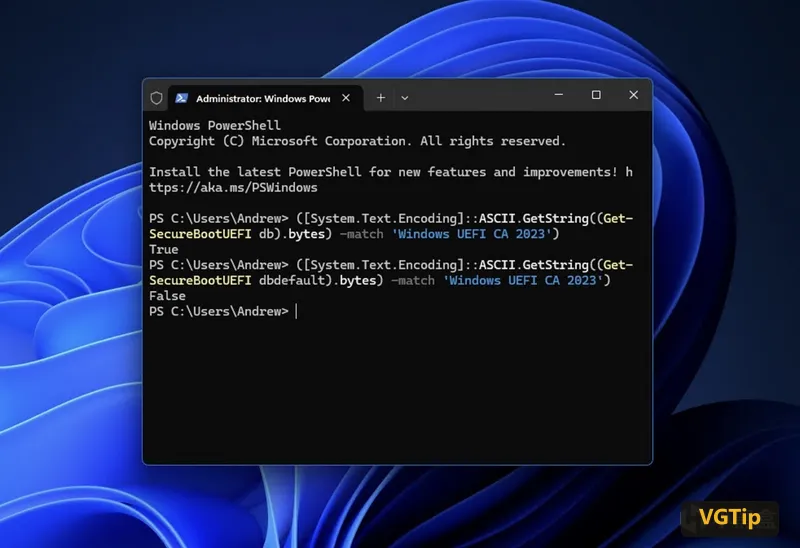
2025年12月,Riot 曾披露一項涉及部分現代主機板的韌體安全問題:某些主機板雖然向作業系統報告已經啟用了啟動前 DMA 保護,但實際上,IOMMU 在系統啟動早期並沒有得到正確初始化。
這意味著攻擊者可能趁著 Windows 尚未完全啟動、保護機制尚未正常工作的短暫視窗實施攻擊。
為此,Riot 與硬體廠商合作修複相關問題,並透過 Vanguard 提醒受影響的玩家更新主機板韌體。
這也是為什麼有些玩家明明已經在 BIOS 中開啟了相關安全選項,卻依然會被反作弊系統要求升級 BIOS。
從這裡也能看出,如今反作弊涉及的技術範圍已經相當廣泛,甚至連主機板韌體在開機最初幾秒鐘做了什麼,都可能影響遊戲的安全判斷。
四、反作弊越深入系統,玩家就越安全嗎?
有意思的是,反作弊越來越依賴底層硬體安全技術,還帶來了一個看似矛盾的變化。
2026年6月,Riot 宣佈為 Vanguard 引入可選的 On-Demand(按需執行)模式。
過去,Vanguard 最受爭議的一點,就是它的核心驅動需要在系統啟動時載入。即便玩家沒有執行遊戲,驅動也可能處於活動狀態。
而新的 Vanguard Pre-Check 機制允許滿足安全條件的電腦選擇按需執行模式,讓反作弊驅動在啟動遊戲時再載入,退出遊戲後結束執行。
當然,這個功能並非無條件開放。
玩家需要滿足相應的 Windows 版本和硬體安全要求,包括 Secure Boot、TPM、IOMMU 等相關保護機制。沒有滿足條件的使用者,仍可以保留原來的執行方式。
8
這背後其實存在一個值得關注的思路:
當系統啟動過程和硬體記憶體訪問能夠提供更可靠的安全保障時,反作弊軟體就不一定需要始終依靠自身的驅動來守住所有環節。
換句話說,作業系統與硬體本身的安全能力,正在成為遊戲反作弊體系的重要組成部分。
但這也引出了另一個爭議:遊戲廠商的管理許可權究竟應該延伸到哪裡?
站在玩家的角度,我們當然不希望辛辛苦苦練了幾個小時的槍法,最後被一個透視自瞄的外掛輕鬆擊敗。
但另一方面,核心級反作弊程式擁有較高的系統許可權,其安全性、隱私保護、相容性和穩定性同樣值得關注。
此外,一些舊電腦或者特殊系統配置可能無法滿足新的安全要求。對於原本能夠正常執行遊戲的玩家來說,僅僅因為安全配置不達標,就被拒絕進入遊戲,確實會帶來額外負擔。
硬體安全機制也無法徹底消滅外掛。外掛開發者仍然可能尋找新的軟體漏洞、硬體攻擊方式,或者轉向依賴外部影象識別的作弊方案。
反作弊始終是一場持續進行的技術對抗。
五、普通玩家需要修改 BIOS 嗎?
對於大多數使用較新電腦的玩家來說,Secure Boot 和 TPM 2.0 可能早就已經啟用,通常不需要額外操作。
如果確實遇到相關提示,可以先在 Windows 中檢查自己的電腦狀態。
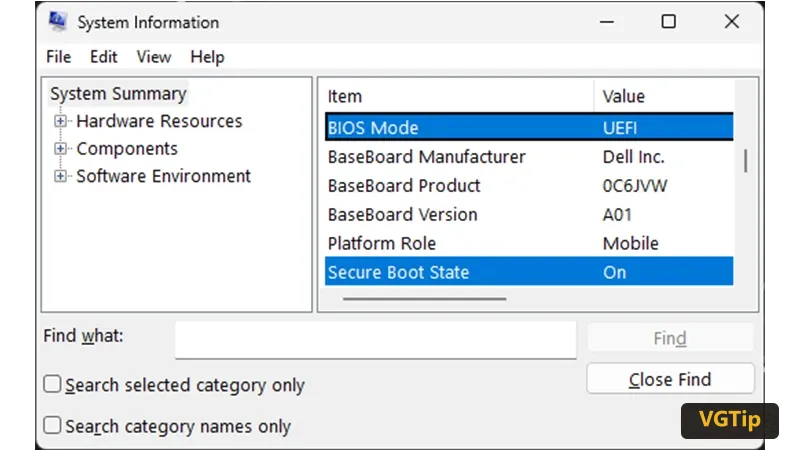
按下 Win + R,輸入 msinfo32,在系統資訊中檢視 BIOS 模式和安全啟動狀態。隨後輸入 tpm.msc,檢視 TPM 是否可用以及規格版本。
如果 BIOS 模式顯示為 UEFI、安全啟動狀態顯示為開啟,同時 TPM 版本符合遊戲要求,那麼至少這些基礎條件已經具備。
如果其中某項沒有開啟,也不要看到網上的教程就直接照著修改。
例如,一些舊電腦仍然採用 Legacy 啟動方式,系統磁碟也可能使用 MBR 分割槽格式。這時直接關閉 CSM、切換啟動模式,有可能導致 Windows 無法正常啟動。
涉及 BIOS 更新、TPM 重置或磁碟分割槽轉換時,還需要注意資料備份與 BitLocker 恢復金鑰等問題。
最穩妥的方式,是先檢查遊戲官方給出的錯誤資訊,再按照主機板廠商對應型號的說明操作。
畢竟,為了玩一局遊戲把電腦搞到無法開機,顯然不是我們想看到的結果。
寫在最後
回頭來看,遊戲反作弊的發展其實也反映了整個 PC 安全體系的變化。
過去,我們更多關注遊戲軟體有沒有被修改、玩家操作是否異常。現在,反作弊廠商已經開始藉助作業系統、CPU、主機板韌體等多個層面的安全機制,判斷一臺電腦究竟能不能被信任。
從遊戲程序到 Windows 核心,再到 UEFI、TPM 和 IOMMU,外掛與反作弊之間的較量,已經逐漸深入到普通玩家平時很少接觸的計算機底層。
這些安全機制也並非專門為了遊戲而誕生。它們原本就承擔著保護系統啟動、管理硬體訪問和維護裝置可信狀態等任務,如今又成為遊戲廠商對抗外掛的新工具。
至於未來,反作弊系統應該獲得多大許可權,玩家又需要為了公平競技讓渡多少裝置控制權,恐怕還會持續引發討論。
只是沒想到,當年我們研究 BIOS,大多是為了超頻,讓遊戲多跑幾十幀。
現在重新開啟 BIOS,卻可能只是為了獲得進入遊戲的資格。